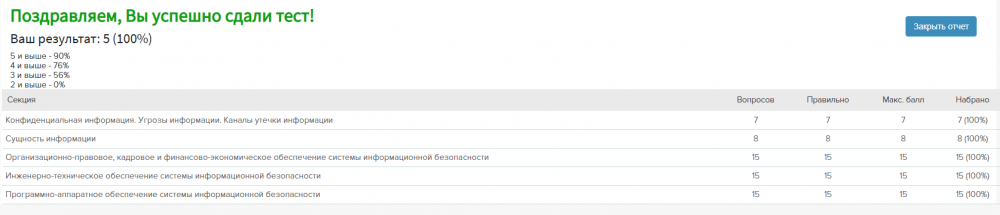
Ответы к экзамену: Полный курс_Итоговая работа вариант 1-4
Описание
Ответы собраны с 4х вариантов и имеют быстрый поиск
![]()
Система информационной безопасности – функциональная подсистема системы комплексной безопасности объекта, функционирующая по правилам, установленным правовыми, организационно-распорядительными и нормативными документами по защите информации и объединяющая:
К угрозам ИБ по аспекту информационной безопасности относятся?
Средства защиты информации – это совокупность правовых, организационных, технических и других решений, предназначенных для защиты?
Что понимается под управлением рисками?
Какие из принципов не относятся к отражаемым в концепции ИБ?
Выполнение каких функции должна обеспечивать нормативно-правовая база СОИБ?
К объектам критической информационной инфраструктуры относится?
Информационная система – это?
Защита информации от несанкционированного воздействия – это?
К видам информации по форме отображения не относится?
Защищаемая информационная система – это?
К видам информации по назначению не относится?
Показатель эффективности защиты информации – это?
Защита информации от разведки – это?
Средство контроля эффективности защиты информации – это?
Организационное обеспечение СИБ – это?
К мероприятиям организации режима и охраны относится?
Какая из формул применяется для оценки эффективности инвестиций в СИБ в методе «Оценки «цены» акционера»?
К целям организационно-правового
обеспечения защиты информации не относится?
Какие особенности работы с персоналом, допущенным к работе с конфиденциальной информацией должны учитываться руководством предприятия (организации)?
Какие из перечисленных направлений относятся к системе кадрового обеспечения СОИБ?
Цель законодательных мер?
Какие из организационных мероприятий кадровой работы таковыми не являются?
С какого мероприятия необходимо начинать работу по обеспечению функционирования СИБ?
Какое отношение характеризует область снижения величины риска ИБ при увеличении затрат на обеспечение ИБ?
Что не относится к функциям подсистемы организационно-правового обеспечения?
Силами организационного обеспечения СИБ организации не являются?
Кадровое обеспечение СИБ – это?
К мотивам нарушителя относится?
К задачам финансово-экономического обеспечения СИБ относится?
Активный метод защиты компьютерной информации от утечки по ПЭМИН основан на?
К средствам СКУД не относятся?
К средствам защиты телефонных аппаратов и двухпроводных линий не относятся?
К средствам подсистемы защиты информации от утечек по техническим каналам не относятся?
К средствам защиты от утечки информации по материально-вещественному каналу относятся?
К подсистеме обнаружения технических каналов утечки информации системы обнаружения и защиты технических каналов утечки информации относятся?
К подсистеме предупреждения угроз инженерно-технической защиты территорий и помещений относятся?
К средствам визуального поиска закладных устройств подсистемы обнаружения технических каналов утечки информации относятся?
К техническим средствам обнаружения и защиты каналов утечки информации подсистемы обнаружения и защиты технических каналов утечки информации не относятся?
К средствам охранной и охранно-пожарной (пожарной) сигнализации относятся?
Пассивный метод защиты компьютерной информации от утечки по ПЭМИН основан на?
К средствам поиска каналов утечки информации за счет ПЭМИН не относятся?
К средствам обнаружения радиоизлучений закладных устройств не относятся?
Что не относится к способам гарантированного уничтожения информации?
Контактные извещатели (датчики) реагируют на?
Не относится к криптографическим методам защиты информации?
Типы учетных записей являются?
Не относится к средствам управления сетевого действия?
Не относится к методам защиты от спама и фишинга?
Типы доступа в операционной системе Windows?
Программно-аппаратное обеспечение СИБ это совокупность?
Основные уровни антивирусной защиты?
Не относятся к типам сканеров уязвимостей?
Не относится к методам защиты от шпионских программ?
К приемам доказательства аутентичности не относится?
Не относится к функциональным возможностям VPN?
Не относится к типам межсетевых экранов?
Типы управления периферийными устройствами?
Не относится к средствам защиты периферийных устройств?
Система информационной безопасности – функциональная подсистема системы комплексной безопасности объекта, функционирующая по правилам, установленным правовыми, организационно-распорядительными и нормативными документами по защите информации и объединяющая:
| | Средства |
| | Объекты защиты информации |
| | Нормативно-правовую базу |
| | Силы |
| | Активы организации |
К угрозам ИБ по аспекту информационной безопасности относятся?
| | Угрозы целостности, доступности, уязвимости |
| | Угрозы конфиденциальности, целостности, надежности |
| | Угрозы целостности, ограниченности, обеспеченности |
| | Угрозы конфиденциальности, целостности, доступности |
| | Угрозы конфиденциальности, доступности, уязвимости |
| | Угрозы доступности, разрушения, уничтожения |
Средства защиты информации – это совокупность правовых, организационных, технических и других решений, предназначенных для защиты?
| | Информационно-телекоммуникационных сетей |
| | Системы контроля и управления доступом |
| | Автоматизированной системы управления |
| | Информационной системы организации |
| | Информации от непреднамеренного воздействия |
| | Информационных ресурсов от внутренних и внешних воздействий |
Что понимается под управлением рисками?
| | Процесс измерения вероятности неблагоприятного исхода |
| | Скоординированные действия по руководству и управлению расчета неблагоприятного исхода |
| | Процесс выявления основных классов рисков |
| | Скоординированные действия по руководству и управлению организацией в отношении риска информационной безопасности с целью его минимизации |
| | Скоординированные действия по руководству и управлению идентификации и уменьшения рисков, которые могут воздействовать на информационную систему |
| | Процесс определения достоверного знания о благоприятном исходе. |
Какие из принципов не относятся к отражаемым в концепции ИБ?
| | Масштабность использования средств защиты ИБ |
| | Законность |
| | Комплексность использования средств защиты информации |
| | Непрерывность совершенствования системы ИБ |
Выполнение каких функции должна обеспечивать нормативно-правовая база СОИБ?
| | Создание нормативных документов обеспечения ИБ |
| | Определение мер ответственности за нарушения ИБ |
| | Создание благоприятных межличностных отношений |
| | Определение величины риска ИБ |
| | Определение системы органов и должностных лиц, ответственных за информационную безопасность |
К объектам критической информационной инфраструктуры относится?
| | Информационные системы |
| | Системы контроля и управления доступом |
| | Автоматизированные системы управления |
| | Информационно-телекоммуникационные сети |
Информационная система – это?
| | Сведения (сообщения, данные), являющиеся предметом собственности и подлежащие защите в соответствии с требованиями правовых документов или требованиями, устанавливаемыми собственником информации |
| | Часть общей системы менеджмента организации (предприятия), основанная на использовании методов оценки бизнес-рисков для разработки, внедрения, функционирования, мониторинга, анализа, поддержки и улучшения информационной безопасности |
| | Совокупность содержащейся в базах данных информации и обеспечивающих ее обработку информационных технологий и технических средств |
| | Совокупность правовых, организационных и технических мероприятий, органов, сил, средств и норм, направленных на предотвращение или существенное затруднение нанесения ущерба собственнику информации |
| | Информационная система, предназначенная для обработки защищаемой информации с требуемым уровнем ее защищенности |
| | Система, включающая в себя политики, процедуры, рекомендации и связанные с ними ресурсы для достижения целей организации |
Защита информации от несанкционированного воздействия – это?
| | Защита информации, направленная на предотвращение получения защищаемой информации заинтересованными субъектами с нарушением установленных нормативными и правовыми документами (актами) или обладателями информации прав или правил разграничения доступа к защищаемой информации |
| | Защита информации, направленная на предотвращение неконтролируемого распространения защищаемой информации в результате ее разглашения и несанкционированного доступа к ней, а также на исключение (затруднение) получения защищаемой информации разведками (иностранными разведками) и другими заинтересованными субъектами |
| | Защита информации, направленная на предотвращение воздействия на защищаемую информацию ошибок ее пользователя, сбоя технических и программных средств информационных систем, природных явлений или иных нецеленаправленных на изменение информации событий, приводящих к искажению, уничтожению, копированию, блокированию доступа к информации, а также к утрате, уничтожению или сбою функционирования носителя информации |
| | Защита информации, направленная на предотвращение несанкционированного доведения защищаемой информации до заинтересованных субъектов (потребителей), не имеющих права доступа к этой информации |
| | Защита информации, направленная на предотвращение получения защищаемой информации разведкой |
| | Защита информации, направленная на предотвращение несанкционированного доступа и воздействия на защищаемую информацию с нарушением установленных прав и (или) правил на изменение информации, приводящих к разрушению, уничтожению, искажению, сбою в работе, незаконному перехвату и копированию, блокированию доступа к информации, а также к утрате, уничтожению или сбою функционирования носителя информации |
| | Защита информации, направленная на предотвращение преднамеренного воздействия, в том числе электромагнитного и (или) воздействия другой физической природы, осуществляемого в террористических или криминальных целях |
К видам информации по форме отображения не относится?
| | Криптографическая |
| | Текстовая |
| | Звуковая |
| | Мультимедиа |
| | Графическая |
| | Числовая |
Защищаемая информационная система – это?
| | Совокупность содержащейся в базах данных информации и обеспечивающих ее обработку информационных технологий и технических средств |
| | Совокупность правовых, организационных и технических мероприятий, органов, сил, средств и норм, направленных на предотвращение или существенное затруднение нанесения ущерба собственнику информации |
| | Сведения (сообщения, данные), являющиеся предметом собственности и подлежащие защите в соответствии с требованиями правовых документов или требованиями, устанавливаемыми собственником информации |
| | Система, включающая в себя политики, процедуры, рекомендации и связанные с ними ресурсы для достижения целей организации |
| | Часть общей системы менеджмента организации (предприятия), основанная на использовании методов оценки бизнес-рисков для разработки, внедрения, функционирования, мониторинга, анализа, поддержки и улучшения информационной безопасности |
| | Информационная система, предназначенная для обработки защищаемой информации с требуемым уровнем ее защищенности |
К видам информации по назначению не относится?
| | Публичная |
| | Секретная |
| | Личная |
| | Специальная |
| | Массовая |
Показатель эффективности защиты информации – это?
| | Значение показателя эффективности защиты информации, установленное нормативными и правовыми документами |
| | Установленное правило или норма, которая должна быть выполнена при организации и осуществлении защиты информации, или допустимое значение показателя эффективности защиты информации |
| | Степень соответствия результатов защиты информации цели защиты информации |
| | Средство защиты информации, предназначенное или используемое для контроля эффективности защиты информации |
| | Мера или характеристика для оценки эффективности защиты информации |
| | Показатель, на основании которого оценивается степень достижения цели (целей) информационной безопасности |
Защита информации от разведки – это?
| | Защита информации, направленная на предотвращение несанкционированного доведения защищаемой информации до заинтересованных субъектов (потребителей), не имеющих права доступа к этой информации |
| | Защита информации, направленная на предотвращение неконтролируемого распространения защищаемой информации в результате ее разглашения и несанкционированного доступа к ней, а также на исключение (затруднение) получения защищаемой информации разведками (иностранными разведками) и другими заинтересованными субъектами |
| | Защита информации, направленная на предотвращение воздействия на защищаемую информацию ошибок ее пользователя, сбоя технических и программных средств информационных систем, природных явлений или иных нецеленаправленных на изменение информации событий, приводящих к искажению, уничтожению, копированию, блокированию доступа к информации, а также к утрате, уничтожению или сбою функционирования носителя информации |
| | Защита информации, направленная на предотвращение получения защищаемой информации заинтересованными субъектами с нарушением установленных нормативными и правовыми документами (актами) или обладателями информации прав или правил разграничения доступа к защищаемой информации |
| | Защита информации, направленная на предотвращение получения защищаемой информации разведкой |
| | Защита информации, направленная на предотвращение преднамеренного воздействия, в том числе электромагнитного и (или) воздействия другой физической природы, осуществляемого в террористических или криминальных целях |
| | Защита информации, направленная на предотвращение несанкционированного доступа и воздействия на защищаемую информацию с нарушением установленных прав и (или) правил на изменение информации, приводящих к разрушению, уничтожению, искажению, сбою в работе, незаконному перехвату и копированию, блокированию доступа к информации, а также к утрате, уничтожению или сбою функционирования носителя информации |
Средство контроля эффективности защиты информации – это?
| | Средство защиты информации, реализующее алгоритмы криптографического преобразования информации |
| | Любые электрические, электронные, оптические, лазерные и другие устройства, которые встраиваются в информационные и телекоммуникационные системы: специальные компьютеры, системы контроля сотрудников, защиты серверов и корпоративных сетей |
| | Техническое, программное, программно-техническое средство, вещество и (или) материал, предназначенные или используемые для защиты информации |
| | Совокупность семантических и синтаксических правил, определяющих взаимодействие программ управления сетью, находящейся на одном компьютере, с одноименными программами, находящимися на другом компьютере |
| | Мера или характеристика для оценки эффективности защиты информации |
| | Средство защиты информации, предназначенное или используемое для контроля эффективности защиты информации |
Организационное обеспечение СИБ – это?
| | Создание условий для функционирования организации с наименьшей вероятностью реализации угроз безопасности информационным ресурсам и нанесения различных видов ущерба |
| | Совокупность правовых, организационных и технических мероприятий, органов, сил, средств и норм, направленных на предотвращение или существенное затруднение нанесения ущерба собственнику информации |
| | Регламентация производственной деятельности и взаимоотношений исполнителей на нормативно-правовой основе, исключающей или существенно затрудняющей неправомерное овладение конфиденциальной информацией и проявление внутренних и внешних угроз |
| | Деятельность, направленная на устранение (нейтрализацию, парирование) внутренних и внешних угроз информационной безопасности организации или на минимизацию ущерба от возможной реализации таких угроз |
| | Предотвращение угроз безопасности организации (предприятия), защите законных интересов владельца информации от противоправных посягательств, в том числе уголовно наказуемых деяний в рассматриваемой сфере отношений, предусмотренных Уголовным кодексом РФ, обеспечение стабильной производственной деятельности всех подразделений объекта |
| | Совокупность норм-принципов, закрепляющих и регулирующих производственные отношения, связанные с функционированием СИБ, материальной собственностью объекта, его бюджета и иного финансирования в интересах функционирования объекта |
К мероприятиям организации режима и охраны относится?
| | Защиту информации от преднамеренного воздействия |
| | Определение мер ответственности за нарушения ИБ |
| | Создание отдельных производственных зон по типу конфиденциальных работ с самостоятельными системами доступа |
| | Устранение внешних угроз ИБ |
| | Устранение внутренних угроз ИБ |
| | Обеспечение контрольных функций организации; |
Какая из формул применяется для оценки эффективности инвестиций в СИБ в методе «Оценки «цены» акционера»?
| | Закц=ΣЗакцвi⟶min |
| | Эфакц=Эф/(Q1акц - Q0акц) |
| | TCO=Пр +Кр1 + Кр2 |
| | ROI=Эф/И |
| | Какц = С1акц / С0акц |
К целям организационно-правового
обеспечения защиты информации не относится?
| | Определяются режимные мероприятия по обеспечению ИБ |
| | Все правила защиты информации являются обязательными для соблюдения всеми лицами, имеющими отношение к конфиденциальной информации |
| | Формируются практические ограничительные меры по обеспечению ИБ |
| | Узакониваются (приобретают юридическую силу) технико-математические решения вопросов организационно-правового обеспечения защиты информации |
| | Узакониваются меры ответственности за нарушения правил защиты информации |
| | Узакониваются процессуальные процедуры разрешения ситуаций, складывающихся в процессе функционирования системы защиты |
Какие особенности работы с персоналом, допущенным к работе с конфиденциальной информацией должны учитываться руководством предприятия (организации)?
| | Процесс обучения должен проходить непрерывно |
| | Обязательное дополнительное материальное стимулирование работников |
| | Противоправные действия могут совершаться только по некоторому умыслу |
| | Сотрудники, имеющие доступ к конфиденциальной информации, должны получать достойную зарплату |
Какие из перечисленных направлений относятся к системе кадрового обеспечения СОИБ?
| | Подготовка кадров |
| | Профессиональная этика специалиста ИБ |
| | Адаптация сотрудников в коллективе |
| | Регламентация деятельности сотрудников |
Цель законодательных мер?
| | Предупреждение и сдерживание возможных преступлений |
| | Предупреждение и сдерживание выявленных нарушителей |
| | Предупреждение и сдерживание потенциальных нарушителей |
| | Предупреждение и сдерживание потенциальных злоумышленников |
| | Предупреждение и сдерживание потенциальных исполнителей |
| | Предупреждение и сдерживание потенциальных инсайдеров |
Какие из организационных мероприятий кадровой работы таковыми не являются?
| | Повышение правовой грамотности персонала |
| | Воспитание сотрудников |
| | Повышение квалификации сотрудников |
| | Тестирование кандидатов |
| | Принятие на работу по рекомендациям |
С какого мероприятия необходимо начинать работу по обеспечению функционирования СИБ?
| | Применения комплекса мер инженерно-технических защиты |
| | Определение перечня источников конфиденциальной информации |
| | Введением комплекса ограничительных мер |
| | Изучения правовых основ обеспечения ИБ |
| | Организации кадровой работы |
Какое отношение характеризует область снижения величины риска ИБ при увеличении затрат на обеспечение ИБ?
| | δR/δS≤ 0 |
| | δR/δS≥ 0 |
| | δR/δS> 0 |
| | δR/δS < 0 |
| | δR/δS = 0 |
Что не относится к функциям подсистемы организационно-правового обеспечения?
| | Обеспечение выполнения концептуальных разработок по обеспечению ИБ |
| | Определение мер ответственности за нарушения ИБ |
| | Определение режимных мероприятий по обеспечению ИБ |
| | Формирование практических ограничительных по обеспечению ИБ |
| | Формирование правового поля для выполнения мероприятий обеспечения ИБ |
Силами организационного обеспечения СИБ организации не являются?
| | IT – специалисты |
| | Внешние эксперты |
| | Руководство организации |
| | Внешние консультанты |
| | Весь персонал предприятия |
| | Служба безопасности предприятия |
Кадровое обеспечение СИБ – это?
| | Совокупность норм-принципов, закрепляющих и регулирующих производственные отношения, связанные с функционированием СИБ, материальной собственностью объекта, его бюджета и иного финансирования в интересах функционирования объекта |
| | Создание условий для функционирования организации с наименьшей вероятностью реализации угроз безопасности информационным ресурсам и нанесения различных видов ущерба |
| | Деятельность, направленная на устранение (нейтрализацию, парирование) внутренних и внешних угроз информационной безопасности организации или на минимизацию ущерба от возможной реализации таких угроз |
| | Регламентация производственной деятельности и взаимоотношений исполнителей на нормативно-правовой основе, исключающей или существенно затрудняющей неправомерное овладение конфиденциальной информацией и проявление внутренних и внешних угроз |
| | Процесс предотвращения нанесения ущерба предприятию, владельцам или пользователям информации за счет рисков и угроз, связанных с персоналом, его интеллектуальным потенциалом и трудовыми отношениями в целом |
| | Совокупность правовых, организационных и технических мероприятий, органов, сил, средств и норм, направленных на предотвращение или существенное затруднение нанесения ущерба собственнику информации |
К мотивам нарушителя относится?
| | Безразличие |
| | Безответственность |
| | Целеустремленность |
| | Корыстный интерес |
| | Самоутверждение |
К задачам финансово-экономического обеспечения СИБ относится?
| | Анализ и оценка эффективности затрат на информационную безопасность |
| | Структурирование затрат на информационную безопасность |
| | Защита информации о финансовой деятельности организации |
| | Предотвращение разглашения финансовой информации |
| | Руководство и управление расчетами неблагоприятного исхода рисков |
| | Оптимизация затрат на информационную безопасность |
Активный метод защиты компьютерной информации от утечки по ПЭМИН основан на?
| | Идентификации сигналов радиозакладок |
| | Зашумлении электросетей, посторонних проводников и соединительных линий |
| | Подавлении радиоизлучающих закладок |
| | Изменения напряженности электромагнитного поля |
| | Применении специальных широкополосных передатчиков помех |
| | Постановке прицельных помех |
К средствам СКУД не относятся?
| | Информационно-телекоммуникационные сети |
| | Средства пропуска персонала или транспорта (преграда) |
| | Устройства контроля состояния преграды; идентификаторы |
| | Средства управления устройством запирания с модулем идентификации |
| | Исполнительный механизм устройства контроля состояния преграды |
К средствам защиты телефонных аппаратов и двухпроводных линий не относятся?
| | Средства криптографической защиты телефонных линий |
| | Средства блокирования радиозакладок |
| | Средства подавления акустических закладок |
| | Средства ограничения, фильтрации и отключения источников опасных сигналов в оконечном оборудовании слаботочных линий |
| | Средства зашумления и уничтожения радиозакладок |
| | Средства линейного зашумления телефонных аппаратов |
К средствам подсистемы защиты информации от утечек по техническим каналам не относятся?
| | Средства криптографической защиты телефонных линий |
| | Средства защиты информации, обрабатываемой техническими средствами приема, обработки, хранения и передачи информации (ТСПИ) |
| | Средства защиты компьютерной информации от утечки по побочным электромагнитным излучениям и наводкам |
| | Средства защиты акустической информации в помещении |
| | Средства защиты телефонных аппаратов и двух проводных линий |
К средствам защиты от утечки информации по материально-вещественному каналу относятся?
| | Средства защиты и экстренного уничтожения информации на машинных носителях |
| | Средства защиты и экстренного уничтожения информации на бумажных носителях |
| | Средства защиты и экстренного уничтожения информации в отходах деятельности организации |
К подсистеме обнаружения технических каналов утечки информации системы обнаружения и защиты технических каналов утечки информации относятся?
| | Средства методов поиска утечки информации по побочным электромагнитным излучениям и наводкам |
| | Средства методов физического поиска каналов утечки информации |
| | Средства методов инструментального (технического) контроля каналов утечки информации |
| | Средства методов защиты информации, обрабатываемой техническими средствами приема, обработки, хранения и передачи информации |
К подсистеме предупреждения угроз инженерно-технической защиты территорий и помещений относятся?
| | Средства методов физического поиска каналов утечки информации |
| | Средства контроля и управления доступом |
| | Средства обнаружения радиоизлучений закладных устройств |
| | Инженерные средства физической защиты |
К средствам визуального поиска закладных устройств подсистемы обнаружения технических каналов утечки информации относятся?
| | Досмотровые зеркала |
| | Электрические фонари |
| | Волоконно-оптические технические приборы (эндоскопы) |
| | Средства защиты компьютерной информации от несанкционированного доступа |
| | Средства защиты от утечки информации по материально-вещественному каналу |
| | Средства защиты от утечек по физическому каналу |
| | Средства обнаружения технических каналов утечки информации |
| | Средства защиты информации от утечек по техническим каналам |
К средствам охранной и охранно-пожарной (пожарной) сигнализации относятся?
| | Шлейф охранной, охранно-пожарной (пожарной) сигнализации |
| | Извещатель (датчик) охранный и охранно-пожарный (пожарный) |
| | Приемно-контрольные приборы |
Пассивный метод защиты компьютерной информации от утечки по ПЭМИН основан на?
| | Акустической изоляции помещения |
| | Экранировании помещения |
| | Размещении компьютера в экранированном шкафу |
| | Экранировании источников излучения компьютера |
К средствам поиска каналов утечки информации за счет ПЭМИН не относятся?
| | Специальные измерительные комплексы для проведения измерений уровней ЭМИ |
| | Селективные микровольтметры |
| | Анализаторы спектра |
| | Генераторы шума |
| | Обнаружители диктофонов |
К средствам обнаружения радиоизлучений закладных устройств не относятся?
| | Универсальные поисковые приборы |
| | Автоматизированные поисковые комплексы |
| | Обнаружители поля |
| | Радиоприемные устройства |
| | Аппаратура обнаружения элементов закладок |
Что не относится к способам гарантированного уничтожения информации?
| | Размагничивание носителя |
| | Захоронение носителя установленным порядком |
| | Термическое уничтожение носителя |
| | Механическое уничтожение носителя |
| | Химическое уничтожение носителя |
| | Перезапись данных по специальному алгоритму |
| | Шифрование данных |
Контактные извещатели (датчики) реагируют на?
| | Вибрацию при открывании дверей, окон, люков и др. конструкций злоумышленником |
| | Действия злоумышленника, приводящие к обрыву тонкой проволоки или полоски фольги |
| | Действия злоумышленника, приводящие к замыканию или размыканию контактов извещателя |
| | Акустические сигналы, при разрушении злоумышленником блокируемой поверхности |
Не относится к криптографическим методам защиты информации?
| | Кодирование текстовых данных |
| | Кодирование звуковой информации |
| | Кодирование графических данных |
| | Кодирование целых и действительных чисел |
| | Шифрование |
| | Универсальная система кодирования текстовых данных |
| | Кодирование телефонных линий |
Типы учетных записей являются?
| | Учетная запись «Пользователи» |
| | Учетная запись «Гости» |
| | Учетная запись «Администраторы» |
Не относится к средствам управления сетевого действия?
| | Специальное программное обеспечение |
| | Персональное автоматизированное рабочее место службы безопасности информации |
| | Зашумление электросетей, посторонних проводников и соединительных линий |
| | Организационные мероприятия |
Не относится к методам защиты от спама и фишинга?
| | Анализ вложений |
| | Черные списки |
| | Автоматическая фильтрация спама |
| | Серые списки |
| | Неавтоматическая фильтрация |
| | Анализ приложений |
| | Анализ заголовков |
Типы доступа в операционной системе Windows?
| | Специальные |
| | Родовые права |
| | Стандартные |
Программно-аппаратное обеспечение СИБ это совокупность?
| | Средств защиты территорий и помещений объекта, средств обнаружения и защиты технических каналов утечки информации, организованная направленность применения которых состоит в создании системы охраны и защиты информации на объектах и элементах информационной системы организации (предприятия) от угроз ее хищения, модификации или уничтожения |
| | Системного, прикладного и специального программного компьютерного обеспечения, а также специальных технических устройств |
| | Производственной деятельности и взаимоотношений исполнителей на нормативно-правовой основе, исключающей или существенно затрудняющей неправомерное овладение конфиденциальной информацией и проявление внутренних и внешних угроз |
| | Объективных качественных и количественных оценок о текущем состоянии информационной безопасности автоматизированной системы в соответствии с определёнными критериями и показателями безопасности |
| | Норм-принципов, закрепляющих и регулирующих производственные отношения, связанные с функционированием СИБ, материальной собственностью объекта, его бюджета и иного финансирования в интересах функционирования объекта |
| | Законов, нормативов и управленческих решений, регламентирующих как общую организацию работ по обеспечению информационной безопасности, так и создание, и функционирование систем защиты информации на конкретных объект |
Основные уровни антивирусной защиты?
| | Блокировка проявления вирусов |
| | Поиск и уничтожение неизвестных вирусов |
| | Поиск и уничтожение известных вирусов |
Не относятся к типам сканеров уязвимостей?
| | Сканеры, исследующие топологию компьютерной сети |
| | Сканеры, исследующие уязвимости сетевых сервисов |
| | Сканеры доступа |
| | CGI-сканеры |
| | Сканер портов |
Не относится к методам защиты от шпионских программ?
| | Наличие децентрализованных программ антишпионажа на персональных компьютерах |
| | Подавление диктофонов устройствами направленного высокочастотного радиоизлучения |
| | Построение централизованной многоуровневой защиты с шлюзовым, серверным и настольным антишпионным ПО |
| | Применение программ антишпионажа на шлюзах или хост-компьютерах |
| | Встраивание функций борьбы со шпионажем в существующее ПО в качестве дополнительных служб или автономных продуктов |
| | Применение шлюзов прикладного уровня с функцией антишпионажа на периметре сети |
К приемам доказательства аутентичности не относится?
| | Использование рисунка радужной оболочки глаза |
| | Владение механическим ключом |
| | Владение электронной картой |
| | Владение смарт-картой |
| | Знание графического пароля |
| | Знание пароля |
Не относится к функциональным возможностям VPN?
| | Регистрация событий, мониторинг и управление межсетевыми потоками |
| | Защита соединений блокированием трафика |
| | Выборочное кодирование трафика |
| | Кодирование межсетевых потоков |
| | Управление ключевой системой |
| | Создание периметра безопасности |
| | Защита соединений с мобильными клиентами |
Не относится к типам межсетевых экранов?
| | Гибридные межсетевые экраны |
| | Шлюзы прикладного уровня |
| | Шлюзы уровня соединения; |
| | Пакетные фильтры |
| | Помехоподавляющие фильтры |
| | Фильтры с контекстной проверкой |
Типы управления периферийными устройствами?
| | Дискреционное управление |
| | Прямое управление |
| | Косвенное управление |
| | Мандатное управление |
Не относится к средствам защиты периферийных устройств?
| | Информирование и обучение сотрудников способам защиты информации и противодействия методам социальной инженерии |
| | DLP-системы |
| | Средства защиты акустической информации в помещении |
| | Специализированное ПО для контроля за съемными устройствами, устройствами ввода/вывода и портами |
| | Системы аудита, аутентификации и управления доступом |
| | Механизмы шифрования внешних носителей |
| Начало формы Организационные принципы построения защищенной сети?
|
Характеристики ответов (шпаргалок) к экзамену
Предмет
Учебное заведение
 ИДДО НИУ «МЭИ»
Вариант
Программы
Просмотров
14
Качество
Идеальное компьютерное
Размер
4,48 Mb
Список файлов
Защита Информации КМ-5 5.pdf
ЗИ Атт. 73,3%.pdf
Полный курс_Итоговая работа Быстрый поиск.pdf

Сотрудничество с нами обеспечивает вам высочайшее качество работ по невероятно низкой цене. Обладая эксклюзивными знаниями, полученными в престижных университетах, и обширным практическим опытом, мы гарантируем уникальность и качество в каждой задаче.
 Goldman
16 июня 2025 в 16:35
Комментарии
Нет комментариев
Стань первым, кто что-нибудь напишет!
Отзывы на другие работы автора
Отзыв
Аттестационный курс_Итоговая работа
Ответов достаточно, чтобы сдать тест. Благодарю за помощь и лекционные материалы